LGPD no consultório médico: dados de saúde, prontuário e checklist
11 min de leitura
Neste artigo · 9 partes
- O que a LGPD considera dado de saúde
- Controlador, operador e encarregado no consultório
- Bases legais: quando precisa de consentimento
- Prontuário e LGPD
- WhatsApp e LGPD no consultório
- Marketing com dados de pacientes: o que muda
- Checklist LGPD para consultório médico
- Incidente de segurança: o que fazer
- Perguntas frequentes
A LGPD se aplica a todo consultório médico, inclusive ao médico que atende sozinho. Quem decide como os dados dos pacientes são coletados e usados é o controlador (art. 5º, VI, da LGPD), e informação de saúde é dado pessoal sensível (art. 5º, II, da LGPD). Na prática, o consultório precisa saber quais dados coleta, com qual base legal, onde eles ficam, quem tem acesso e como responder quando o paciente pedir informações sobre eles.
O ponto que tranquiliza: para atender e registrar em prontuário, o consultório não depende de consentimento. A lei autoriza o tratamento de dado sensível para a “tutela da saúde, exclusivamente, em procedimento realizado por profissionais de saúde” (art. 11, II, f, da LGPD). O consentimento entra em outra frente: marketing, uso de imagem e tudo o que vai além do cuidado. A seguir, o que isso significa no dia a dia, com um checklist para aplicar.
Resumo rápido
- A LGPD vale para todo consultório, inclusive o médico que atende sozinho.
- Dado de saúde é dado pessoal sensível (art. 5º, II, da LGPD).
- Atender e registrar em prontuário não exige consentimento: a base é a tutela da saúde (art. 11, II, f).
- Marketing, newsletter e uso de imagem exigem consentimento específico e destacado.
- O prontuário só pode ser eliminado após no mínimo 20 anos do último registro (Lei 13.787/2018).
O que a LGPD considera dado de saúde
A Lei 13.709/2018 define dado pessoal como “informação relacionada a pessoa natural identificada ou identificável” e inclui no rol de dados sensíveis o “dado referente à saúde ou à vida sexual, dado genético ou biométrico, quando vinculado a uma pessoa natural” (art. 5º, I e II, da LGPD).
No consultório, isso abrange muito mais do que o prontuário:
- anamnese, evolução, prescrições, atestados e laudos;
- exames, imagens e fotos clínicas, inclusive as enviadas pelo WhatsApp;
- a agenda, quando mostra quem se consulta com qual especialidade;
- guias de convênio e recibos com descrição do atendimento;
- áudios e mensagens em que o paciente relata sintomas.
Dados cadastrais (nome, telefone, e-mail) são dados pessoais comuns. Mas, combinados com a informação de que a pessoa é paciente de um médico de determinada especialidade, passam a revelar algo sobre a saúde dela. Na leitura mais segura, trate a base de pacientes inteira como dado sensível.
Controlador, operador e encarregado no consultório
A LGPD distribui responsabilidades entre três papéis. Entender quem é quem evita a pergunta “isso é problema meu ou do sistema?”.
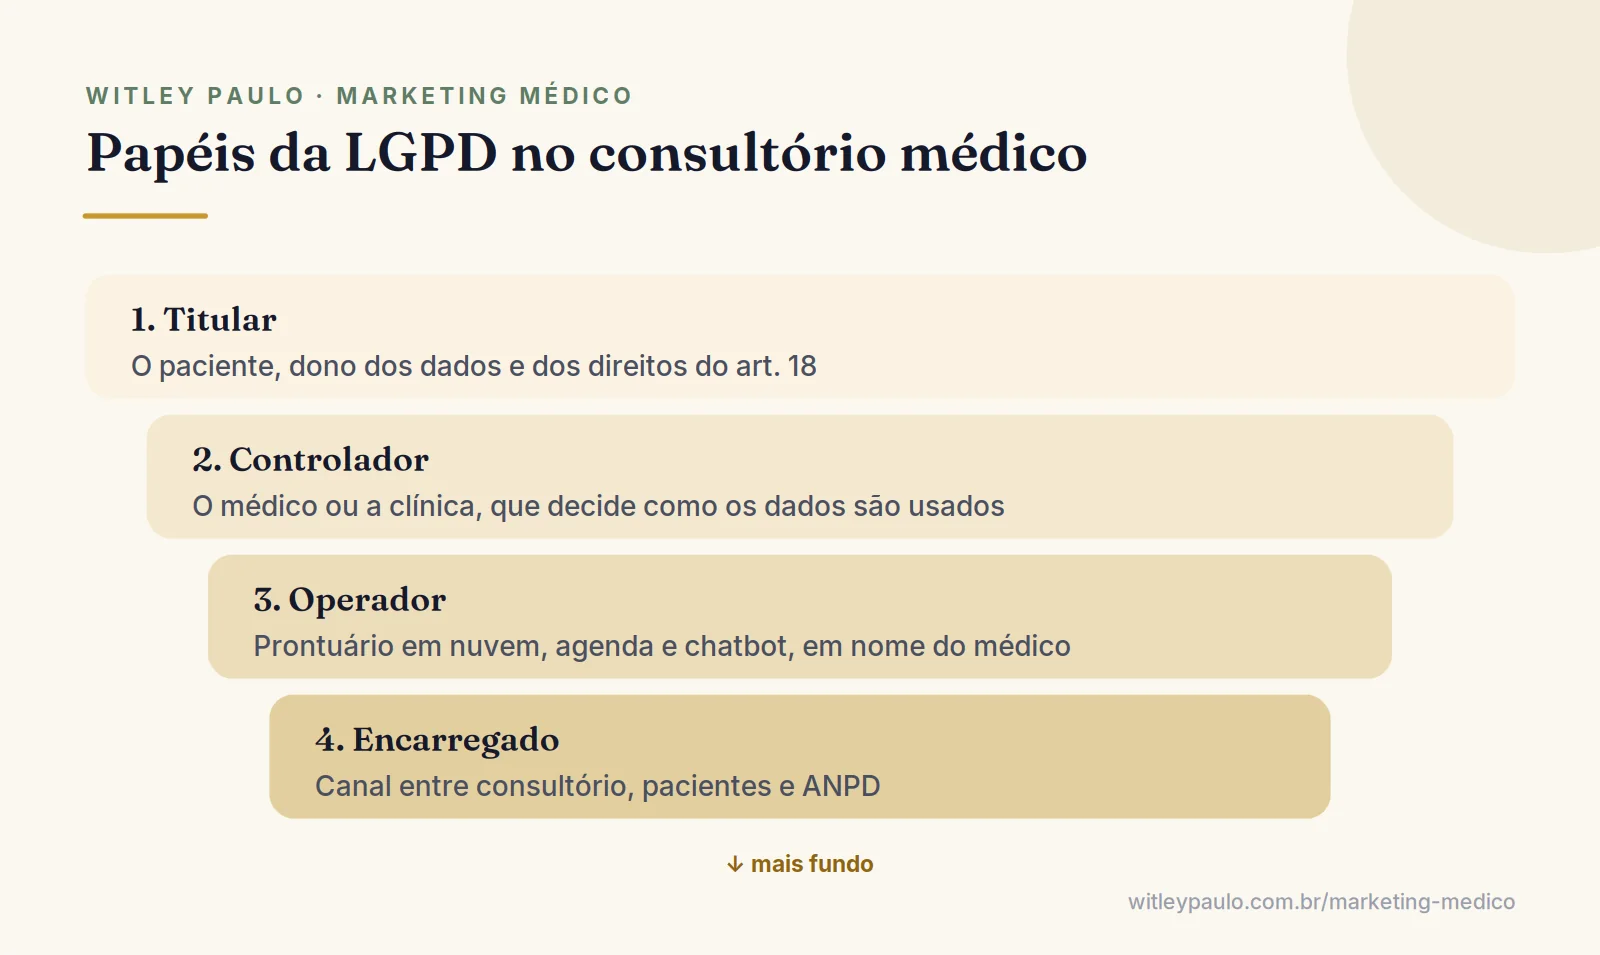
- Controlador: “pessoa natural ou jurídica” a quem competem as decisões sobre o tratamento (art. 5º, VI, da LGPD). É o médico, no consultório individual, ou a clínica.
- Operador: quem trata dados “em nome do controlador” (art. 5º, VII, da LGPD). Exemplos: o software de prontuário em nuvem, a empresa de agendamento, o fornecedor do chatbot.
- Encarregado: o canal de comunicação entre o controlador, os titulares e a ANPD (art. 5º, VIII, e art. 41 da LGPD).
Para empresas pequenas, a ANPD criou regras simplificadas na Resolução CD/ANPD nº 2/2022. Agentes de tratamento de pequeno porte não são obrigados a indicar encarregado, mas devem disponibilizar um canal de comunicação com o titular (art. 11 da Resolução CD/ANPD nº 2/2022). O benefício, porém, não vale para quem faz tratamento de alto risco (art. 3º da Resolução CD/ANPD nº 2/2022). Alto risco exige um critério geral, como tratamento em larga escala ou que afete significativamente direitos, somado a um critério específico, entre os quais está o uso de dados sensíveis (art. 4º da Resolução CD/ANPD nº 2/2022).
Como consultório sempre trata dado sensível, o enquadramento depende do critério geral. Na dúvida, indicar um encarregado e publicar o contato dele é a opção mais segura, e um advogado especializado pode confirmar o seu caso.
Bases legais: quando precisa de consentimento
Todo uso de dado precisa de uma base legal. Para dados sensíveis, as hipóteses estão no art. 11 da LGPD. As que mais aparecem no consultório:
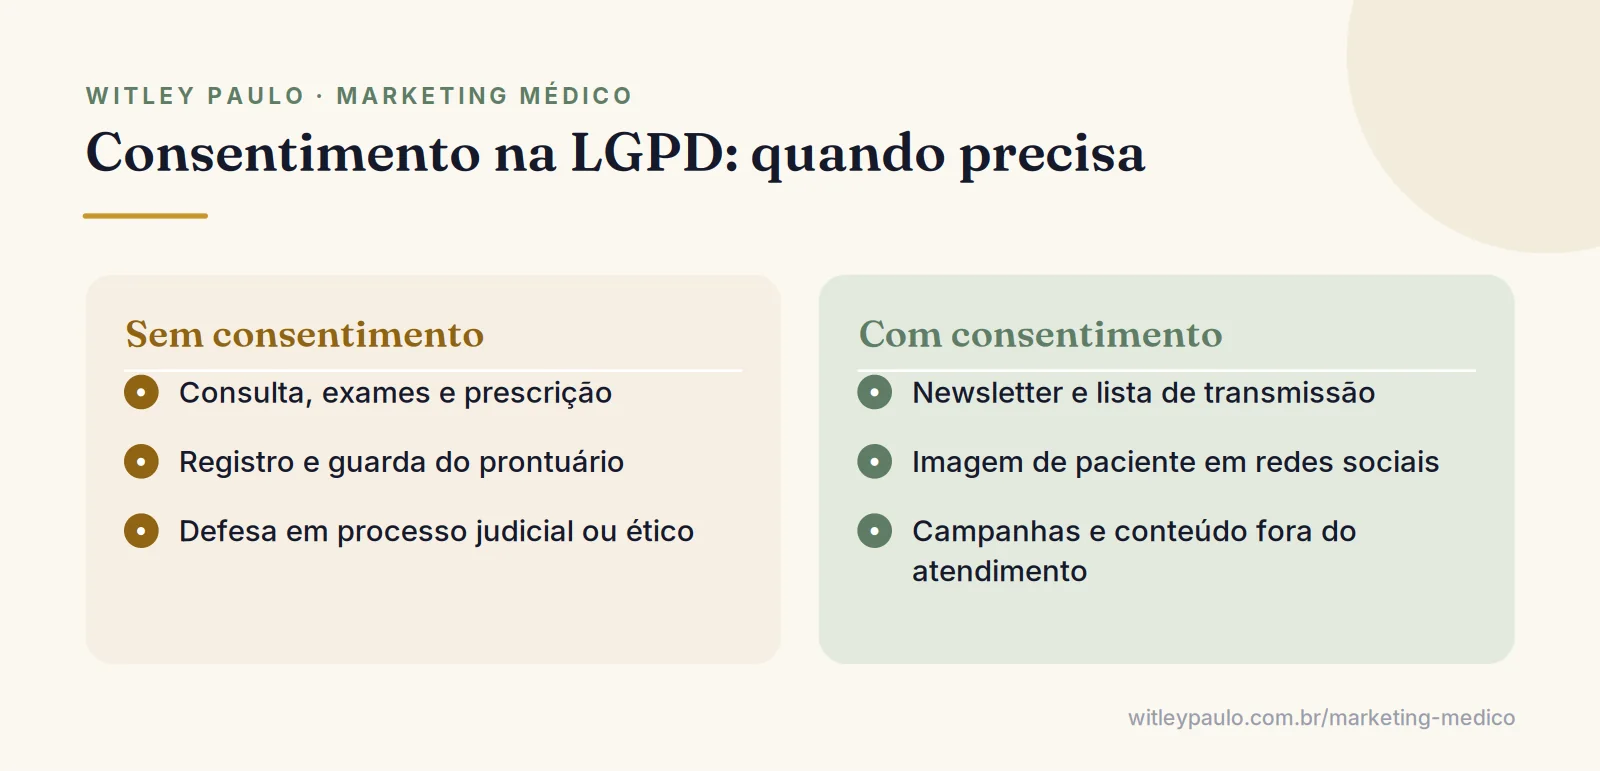
- Tutela da saúde (art. 11, II, f, da LGPD): consulta, exames, prontuário, prescrição, encaminhamento. Não depende de consentimento.
- Cumprimento de obrigação legal ou regulatória (art. 11, II, a, da LGPD): por exemplo, a guarda do prontuário pelo prazo exigido em lei.
- Exercício regular de direitos em processo (art. 11, II, d, da LGPD): guardar registros para se defender em processo judicial, administrativo ou ético.
- Consentimento (art. 11, I, da LGPD): dado “de forma específica e destacada, para finalidades específicas”. É a base para uso de imagem em redes sociais, envio de conteúdo e campanhas. Pode ser revogado “a qualquer momento” (art. 8º, §5º, da LGPD).
Há ainda uma proibição que afeta parcerias: é vedado comunicar ou compartilhar dados sensíveis de saúde entre controladores “com objetivo de obter vantagem econômica”, salvo exceções previstas na lei (art. 11, §4º, da LGPD). Passar a lista de pacientes para um laboratório, uma farmácia ou uma loja parceira em troca de benefício é exatamente o que a lei quer impedir.
Leia tambémMarketing para autônomos: guia completo para conseguir clientesProntuário e LGPD
O prontuário tem lei própria. A Lei 13.787/2018 diz que a digitalização e o uso de sistemas informatizados para guarda e manuseio do prontuário “são regidas por esta Lei e pela Lei nº 13.709” (art. 1º da Lei 13.787/2018), e que a digitalização deve assegurar “a integridade, a autenticidade e a confidencialidade do documento digital” (art. 2º da Lei 13.787/2018).
| Uso | Base legal | Observação |
|---|---|---|
| Consulta e prontuário | Tutela da saúde (art. 11, II, f) | Não depende de consentimento |
| Guarda do prontuário | Obrigação legal (art. 11, II, a) | Mínimo de 20 anos do último registro |
| Defesa em processo | Exercício de direitos (art. 11, II, d) | Inclui processos éticos |
| Newsletter e campanhas | Consentimento (art. 11, I) | Destacado e revogável a qualquer momento |
| Imagem em redes sociais | Consentimento e CFM (art. 14) | Finalidade educativa e anonimato |
Sobre o prazo: prontuários em papel e digitalizados só “poderão ser eliminados” depois de decorrido o prazo mínimo de 20 anos a partir do último registro (art. 6º da Lei 13.787/2018). Isso responde a uma dúvida comum. Se o paciente pede a exclusão dos dados, o consultório pode manter o prontuário, porque a LGPD autoriza a conservação para cumprimento de obrigação legal (art. 16 da LGPD). O que se faz é explicar isso ao paciente por escrito.
Boas práticas para o prontuário eletrônico:
- login individual para cada profissional, sem senha compartilhada;
- perfis de acesso: a recepção vê agenda e cadastro, não evolução clínica;
- backup automático e teste de restauração periódico;
- contrato com o fornecedor que trate de segurança, sigilo e do que acontece com os dados se o contrato acabar.
WhatsApp e LGPD no consultório
O WhatsApp é onde o consultório mais vaza dados sem perceber: celular sem senha na recepção, fotos de exames na galeria, conversas encaminhadas para grupos e ex-funcionários com acesso ao número.
- Use um número exclusivo da clínica, não o celular pessoal do médico ou da secretária.
- Ative bloqueio de tela e verificação em duas etapas; remova dispositivos vinculados de quem saiu da equipe.
- Peça pelo WhatsApp só o necessário para agendar. Exames e fotos, apenas quando o médico solicitar.
- Transfira para o prontuário o que for clínico e não deixe documentos acumulados na galeria do aparelho.
- Para lembretes e campanhas, tenha a permissão do paciente. A política do WhatsApp Business exige opt-in antes de enviar mensagens e manda respeitar pedidos de saída.
A mesma política proíbe usar o serviço para enviar ou pedir informações de saúde quando a regulamentação aplicável proibir. Os detalhes de configuração, roteiro e chatbot estão no guia de WhatsApp para clínicas.
Marketing com dados de pacientes: o que muda
A LGPD não proíbe o marketing do consultório. Ela exige que o uso dos dados seja transparente, com finalidade clara e base legal adequada. Nos casos mais comuns:
Dado que entrou para atendimento fica no atendimento. Para usar em outra finalidade, pergunte antes ao paciente.
- Newsletter e lista de transmissão: só com consentimento destacado, separado do cadastro de atendimento, e com saída fácil.
- Imagem de paciente: além da LGPD, vale a Resolução CFM 2.336/2023, que só admite imagem de paciente com finalidade educativa, autorização e anonimato garantido (art. 14). O termo precisa trazer finalidade e abrangência. Veja o modelo de termo de consentimento para uso de imagem.
- Anúncios: na leitura mais segura, não suba a lista de pacientes para plataformas de anúncio. Isso revela a terceiros quem se trata com você e esbarra na vedação de compartilhamento de dado sensível para vantagem econômica.
- Respostas a avaliações: responder em público confirmando que a pessoa é paciente, ou citando o atendimento, expõe dado de saúde e fere o sigilo. Há modelos seguros no guia sobre como responder avaliação negativa no Google.
Uma regra simples para a equipe de marketing: dado que entrou para atendimento fica no atendimento. Para usar em outra finalidade, pergunte antes ao paciente.
Checklist LGPD para consultório médico
O checklist abaixo cobre o essencial para um consultório ou clínica pequena. Faça na ordem e revise uma vez por ano.
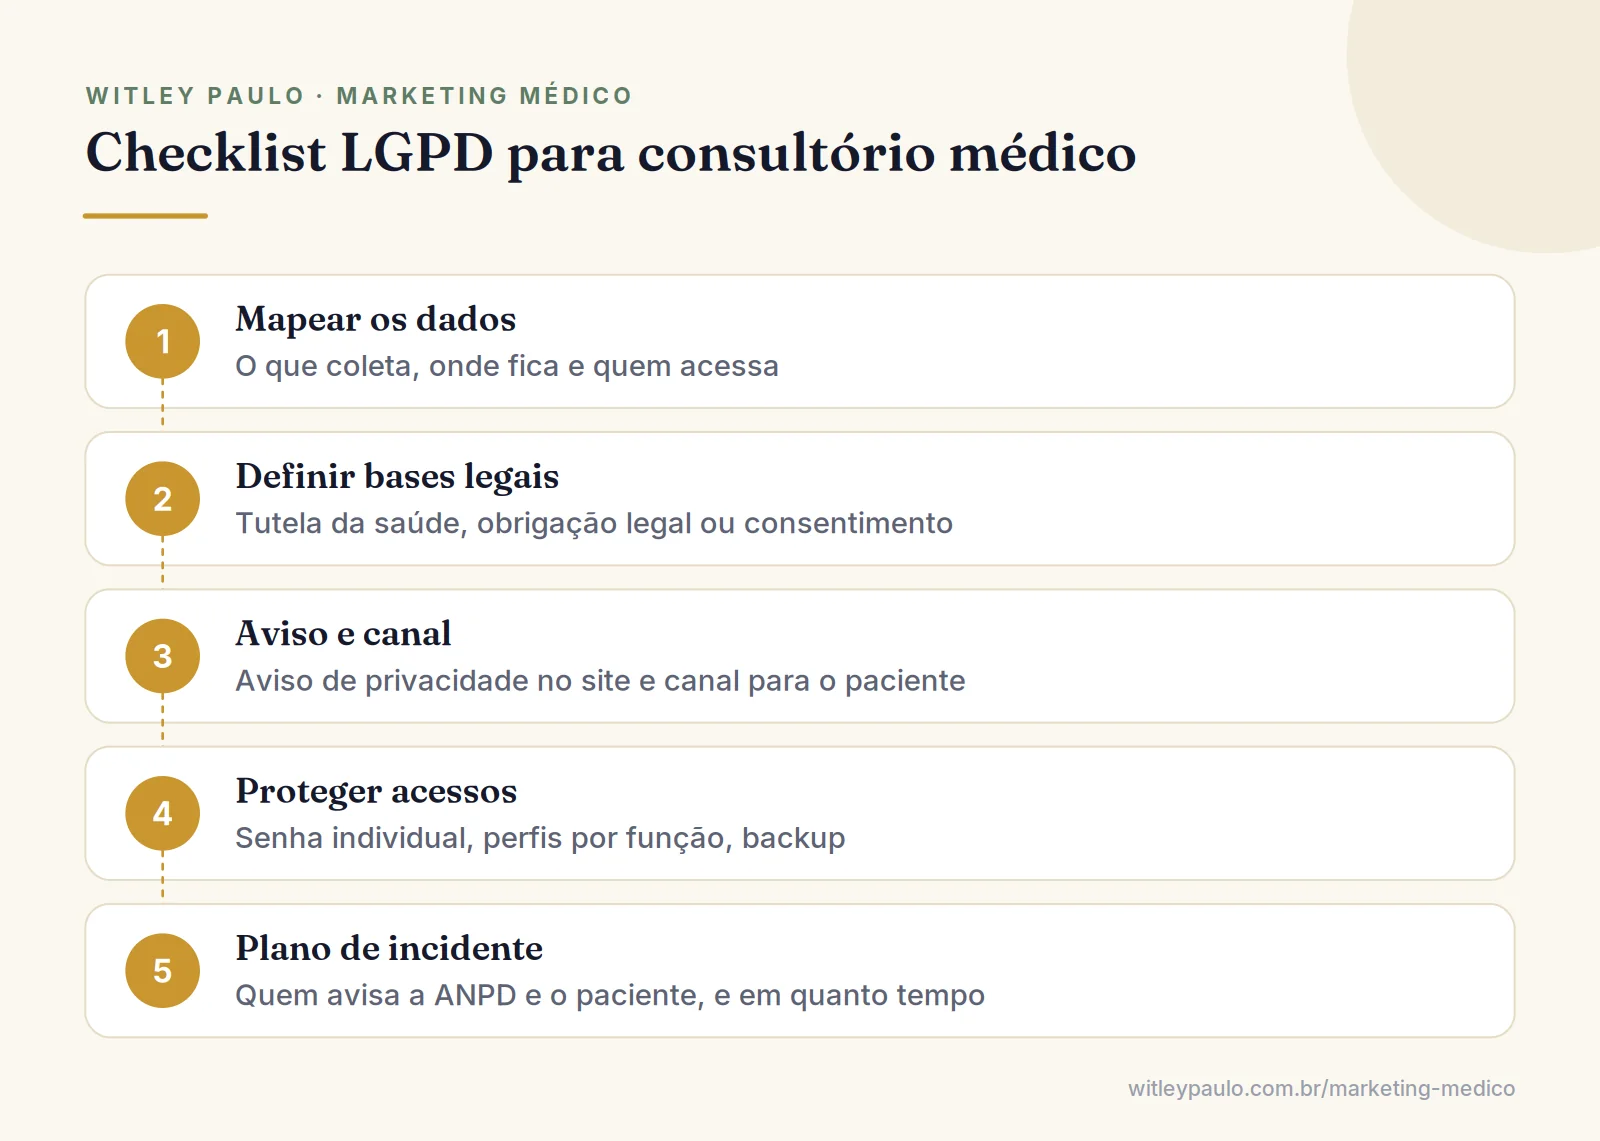
- Mapeie os dados. Liste o que coleta (cadastro, prontuário, exames, imagens, mensagens), onde fica (sistema, papel, celular, e-mail) e quem acessa.
- Defina a base legal de cada uso. Atendimento na tutela da saúde; guarda na obrigação legal; marketing e imagem no consentimento.
- Publique um aviso de privacidade. No site e na recepção, com finalidade, forma e duração do tratamento, identificação e contato do controlador, compartilhamentos e direitos do titular (art. 9º da LGPD).
- Crie o canal do titular. Um e-mail ou formulário para pedidos de acesso, correção e informações (art. 18 da LGPD), com responsável definido.
- Revise contratos com operadores. Prontuário, agenda, chatbot, contabilidade: todos precisam de cláusulas de segurança e sigilo.
- Controle acessos. Senha individual, perfis por função e remoção imediata de quem sai.
- Proteja os equipamentos. Bloqueio de tela, antivírus, atualizações e backup, como pede o dever de adotar “medidas de segurança, técnicas e administrativas” (art. 46 da LGPD).
- Registre as operações. A lei exige registro das operações de tratamento (art. 37 da LGPD); agentes de pequeno porte podem fazê-lo de forma simplificada (art. 9º da Resolução CD/ANPD nº 2/2022).
- Treine a equipe. Principalmente recepção: o que pode ser dito por telefone, WhatsApp e no balcão.
- Tenha um plano de incidente. Quem avisa, a quem, em quanto tempo (veja a próxima seção).
O aviso de privacidade e o canal do titular ficam naturalmente no site do consultório. Um modelo de site para médicos já prevê página de privacidade e rodapé com os dados obrigatórios.
Incidente de segurança: o que fazer
Celular roubado com o WhatsApp da clínica aberto, e-mail com exames enviado ao paciente errado, sistema invadido: tudo isso é incidente de segurança. A LGPD manda comunicar à ANPD e ao titular o incidente “que possa acarretar risco ou dano relevante” (art. 48 da LGPD).
O Regulamento de Comunicação de Incidente de Segurança (Resolução CD/ANPD nº 15/2024) fixa o prazo de três dias úteis para a comunicação à ANPD e ao titular, contado em dobro para agentes de pequeno porte (art. 6º e art. 9º da Resolução CD/ANPD nº 15/2024). O controlador também deve manter registro do incidente, inclusive do que não foi comunicado, por no mínimo cinco anos (art. 10 da Resolução CD/ANPD nº 15/2024).
As sanções administrativas incluem advertência, multa simples de até 2% do faturamento com teto por infração, publicização da infração, bloqueio ou eliminação dos dados e suspensão de atividades de tratamento (art. 52 da LGPD). Independentemente delas, quem causa dano ao titular em violação à lei é obrigado a repará-lo (art. 42 da LGPD). Para o médico, há ainda a dimensão ética do sigilo profissional, prevista no Código de Ética Médica.
Nada disso exige alarme, mas exige método. Este texto é orientação prática, não consultoria jurídica: para montar documentos e avaliar o enquadramento da sua clínica, vale conversar com um advogado especializado em proteção de dados. Para ver onde a LGPD se encaixa no restante da comunicação do consultório, consulte o panorama de marketing para médicos.
Perguntas frequentes
O consultório precisa de consentimento do paciente para registrar o prontuário?
Não. A LGPD autoriza o tratamento de dado sensível para a tutela da saúde em procedimento realizado por profissionais de saúde (art. 11, II, f). O consentimento é necessário para outras finalidades, como marketing e uso de imagem.
O paciente pode pedir para apagar o prontuário?
Ele pode pedir, mas o consultório pode manter o prontuário, porque a Lei 13.787/2018 prevê guarda mínima de 20 anos a partir do último registro e a LGPD permite conservar dados para cumprir obrigação legal (art. 16). Explique isso por escrito ao paciente.
Consultório pequeno precisa ter encarregado de dados?
A Resolução CD/ANPD nº 2/2022 dispensa agentes de pequeno porte de indicar encarregado, desde que mantenham um canal de comunicação com o titular. A dispensa não vale para tratamento de alto risco, e dados sensíveis são um dos critérios. Na dúvida, indique um encarregado e confirme com um advogado.
Posso usar o WhatsApp para falar com pacientes sem ferir a LGPD?
Sim, com cuidados: número exclusivo da clínica, aparelho protegido, coleta mínima de dados, registro no prontuário do que for clínico e permissão do paciente para mensagens de lembrete ou campanha.
Qual o prazo para comunicar um vazamento de dados à ANPD?
O Regulamento de Comunicação de Incidente de Segurança (Resolução CD/ANPD nº 15/2024) fixa três dias úteis para comunicar a ANPD e o titular, prazo contado em dobro para agentes de pequeno porte, quando o incidente pode causar risco ou dano relevante.
Leia também
Marketing para autônomos: guia completo para conseguir clientes
17 min de leitura
WhatsApp Business para autônomos: guia com modelos de mensagem
11 min de leitura
Site para autônomo: quando precisa e o que ele deve ter
13 min de leitura
Witley Paulo
Construo e opero os meus próprios negócios digitais — e-commerce, produtos de informação e sistemas com IA — e escrevo aqui o que aprendo operando, não o que li em curso.
Falar comigo →
Empreendedor digital há mais de seis anos. Escreve sobre o que usa na prática para vender pela internet: sites, tráfego, produtos digitais e IA.
Conhecer a história →